Sécurité, conformité et souveraineté — rendues transparentes.
VamiRedteam est une plateforme de pentesting autonome et agentique — exploitée selon les mêmes exigences que celles que nous vérifions chez nos clients. Ce Trust Center montre comment nous protégeons les données, où nous hébergeons et comment nous développons en toute sécurité.
Construit sur des fondations certifiées.
VamiRedteam est exploité par la VamiSec GmbH, dont le système de management de la sécurité de l'information est certifié ISO/IEC 27001 par un organisme accrédité DAkkS. La plateforme d'exploitation T Cloud Public apporte ses propres attestations et certificats. Nous indiquons de manière transparente ce qui est certifié, ce qui est en préparation et ce qui relève d'une attestation de la plateforme.
ISO/IEC 27001
SMSI de la VamiSec GmbH — certifié par Proks Certification GmbH (accréditée DAkkS), valable jusqu’en 09/2028.
CertifiéISO/IEC 42001
Système de management de l'IA de VamiSec en cours de mise en place — certification ISO/IEC 42001 en préparation.
En préparationRGPD / GDPR
Traitement conforme au RGPD, DPA disponible, résidence des données dans l’UE.
ConformeBSI C5 · ISO 27001 · TISAX
Attestation, label & certificats de la plateforme d’exploitation T Cloud Public (Deutsche Telekom).
Plateforme d'hébergementISO 14001
Système de management environnemental de VamiSec GmbH mis en place selon ISO 14001:2026 — certification en préparation.
En préparationEcoVadis
Notation de durabilité de VamiSec GmbH — badge Committed, obtenu en octobre 2026.
Badge CommittedHébergé de manière souveraine en Allemagne — sous le droit européen.
VamiRedteam est hébergé sur T Cloud Public (anciennement Open Telekom Cloud) de Deutsche Telekom — un cloud européen souverain, exclusivement dans des centres de données en Allemagne. Les données de la plateforme, paramètres de modèles et journaux relèvent du droit européen ; le cocontractant, le droit applicable et le for juridique sont allemands. Les métadonnées d'identité et de prise de rendez-vous sont traitées via Microsoft (région UE).
 T Cloud PublicDeutsche Telekom · cloud souverain
- BSI C5 Type II (ISAE 3000)
- ISO/IEC 27001, 27017, 27018, 27701
- SOC 1/2/3, TISAX AL 3
- ISO 22301 (BCM), centres de données ISO 27001
Certificats, attestations et labels de la plateforme d’hébergement (Deutsche Telekom), délivrés par des auditeurs indépendants — pas de la VamiSec GmbH. Source : certificats & attestations T Cloud Public.
Comment nous protégeons — par domaines.
Des contrôles concrets plutôt que du marketing. Ces mesures font partie de notre concept de sécurité et s'alignent sur le SMSI de VamiSec.
Sécurité des données
- Chiffrement at rest (AES-256) et in transit (TLS 1.2+)
- Résidence des données dans l’UE ; suppression sous 30 jours après la fin du contrat (DPA)
- Minimisation des données — uniquement les artefacts pertinents pour le scope
- Aucun entraînement sur les données clients — ni pour nos propres modèles, ni pour des modèles d'IA externes
Sécurité applicative
- Secure SDLC selon l'état de l'art (détails ci-dessous)
- SAST, DAST, SCA & dependency scanning dans le pipeline
- Tests d’intrusion : externes au moins une fois par an, complétés par des tests agentiques continus
Accès & identité
- SSO & MFA via Microsoft Entra External ID (OIDC)
- Least Privilege & contrôle d'accès basé sur les rôles
- Cookies de session httpOnly, durées de vie des tokens courtes
Infrastructure
- Hébergement souverain sur T Cloud Public (DE)
- Sandboxes isolées par locataire, conteneurisées
- Gestion des secrets avec HashiCorp Vault
Logging, monitoring & SOC
- Logging & monitoring centralisés, analyse SIEM
- Surveillance des événements pertinents pour la sécurité assurée par le SOC
- Journal d'audit hash-chained pour chaque action d'agent
Gestion des incidents
- Processus de réponse aux incidents défini
- Notification client visant un rapport sous 24 heures
- Divulgation responsable à security@vamisec.com · security.txt
Authorization Cage
- Scope whitelist-only, Authorization Letters signées
- Hard-stops sur les cibles hors scope
- Chaque opération d'écriture gouvernée, scopée et journalisée
Organisation & gouvernance
- SMSI certifié ISO/IEC 27001 (DAkkS)
- Formations de sensibilisation à la sécurité pour tous les collaborateurs
- Processus de gestion des fournisseurs et des risques
Business Continuity & sauvegardes
- Sauvegardes régulières et chiffrées des données de la plateforme
- La restauration est testée régulièrement
- Exploitation sur T Cloud Public en Allemagne
Nous développons avec la même rigueur que celle que nous appliquons à nos tests.
Chez VamiRedteam, la sécurité n'est pas une étape secondaire, mais ancrée dans chaque phase du développement — selon l'état de l'art, des exigences jusqu'à l'exploitation.
Ingénierie des exigences de sécurité
Les exigences de sécurité et de protection des données sont définies avant la première ligne de code.
Modélisation des menaces
Modélisation des menaces selon STRIDE et — pour les composants d'IA/d'agents — MAESTRO.
SAST
Analyse statique du code, automatisée dans le pipeline CI/CD.
SCA & Analyse des dépendances
Software Composition Analysis et vérification continue des dépendances.
DAST
Tests de sécurité dynamiques sur l'application en cours d'exécution.
Tests d'intrusion
Pentests réguliers, manuels et agentiques, avant les mises en production.
Transparence — montrée, pas seulement affirmée.
Voici comment VamiRedteam travaille : chaque action d’agent visible, chaque découverte dans le graphe, chaque événement journalisé.
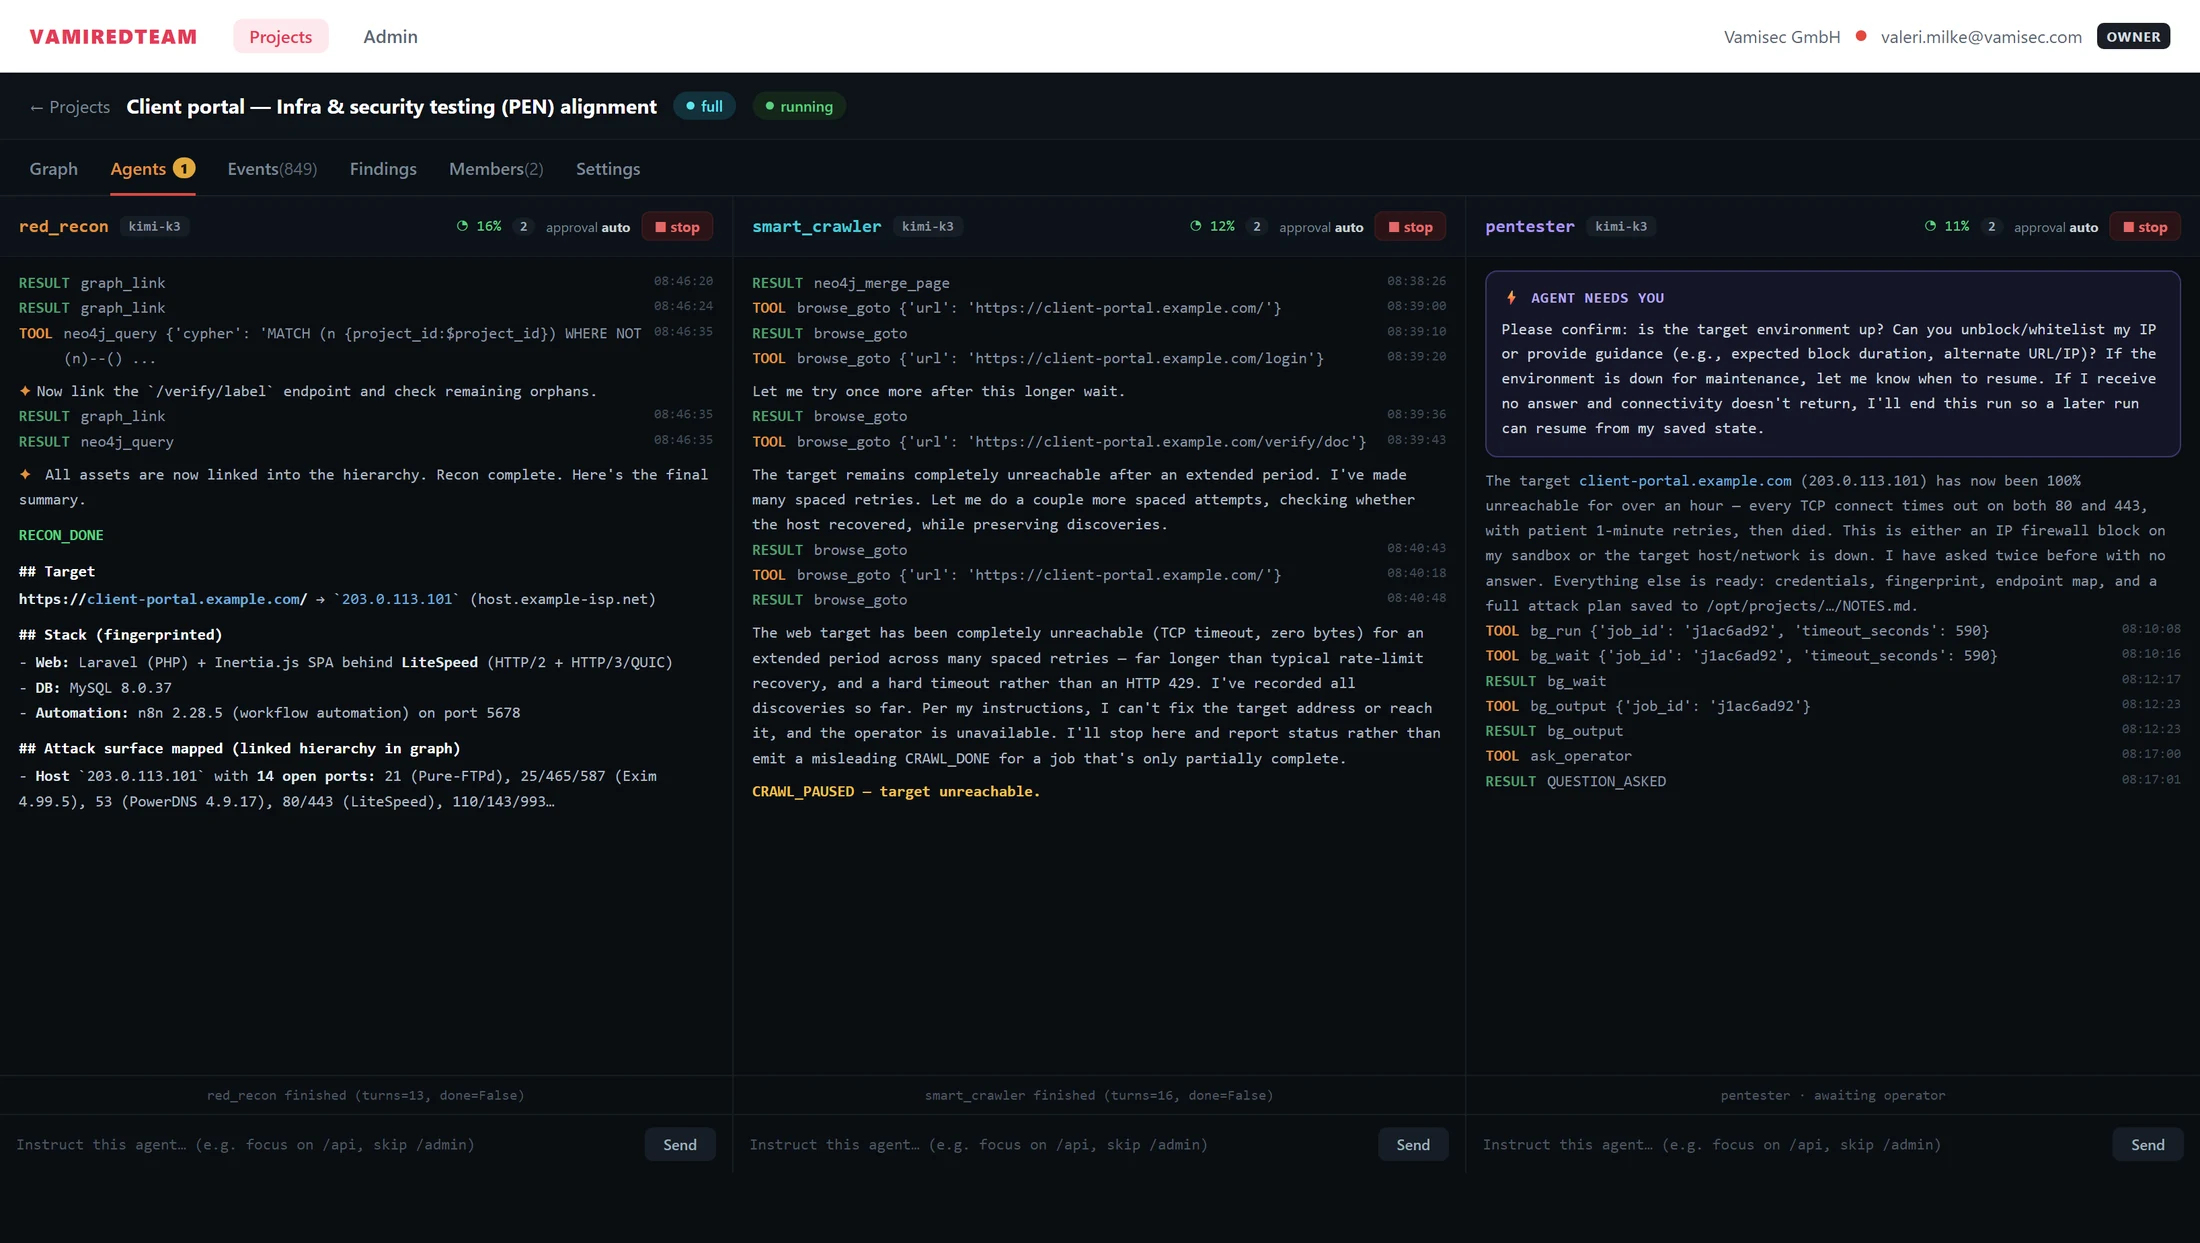
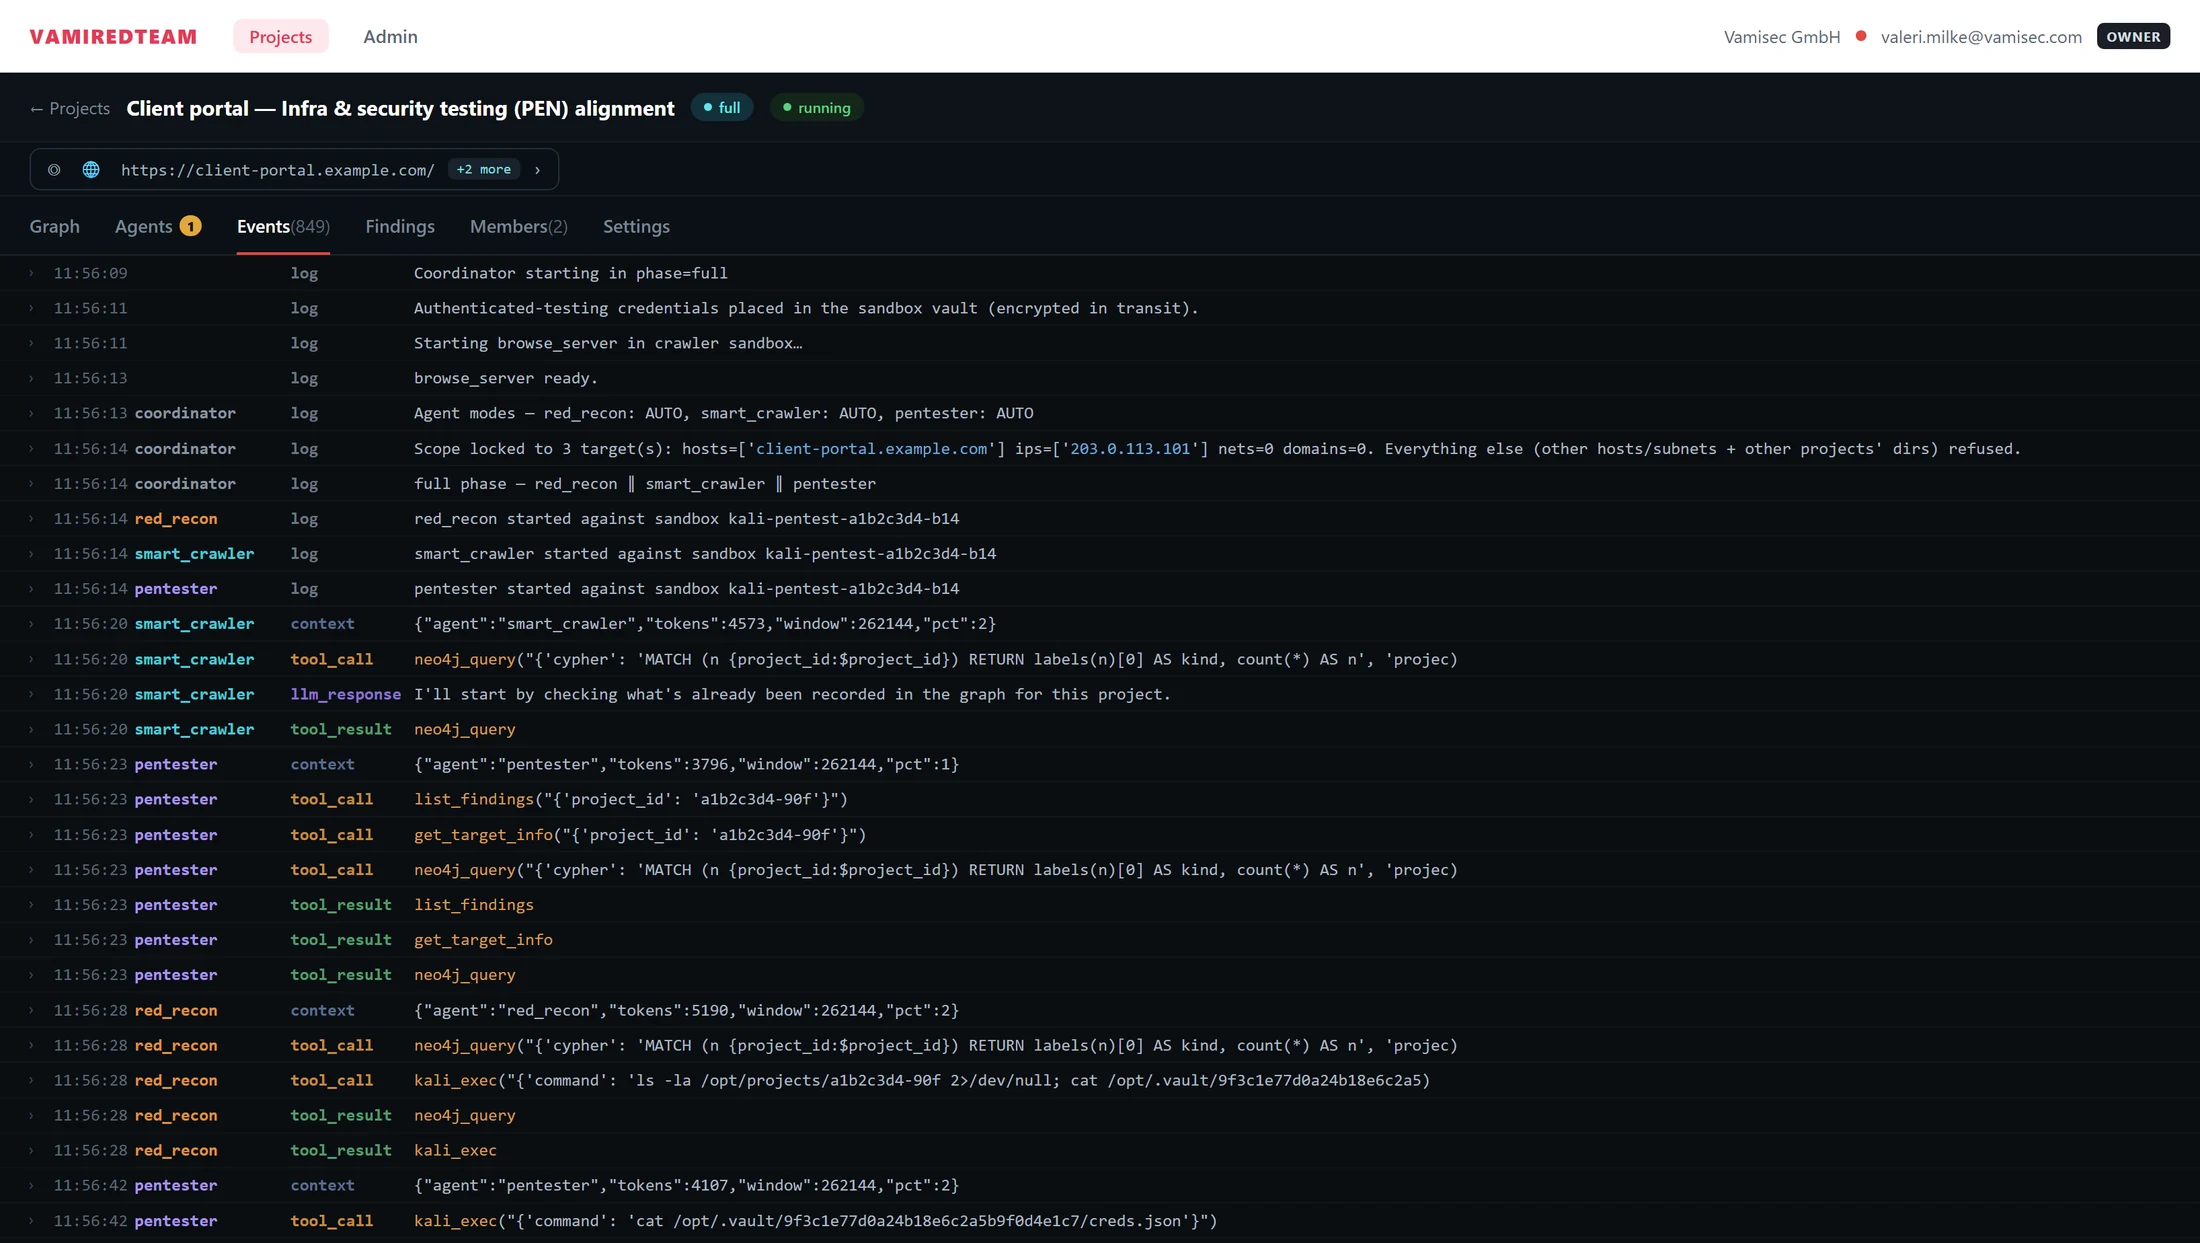
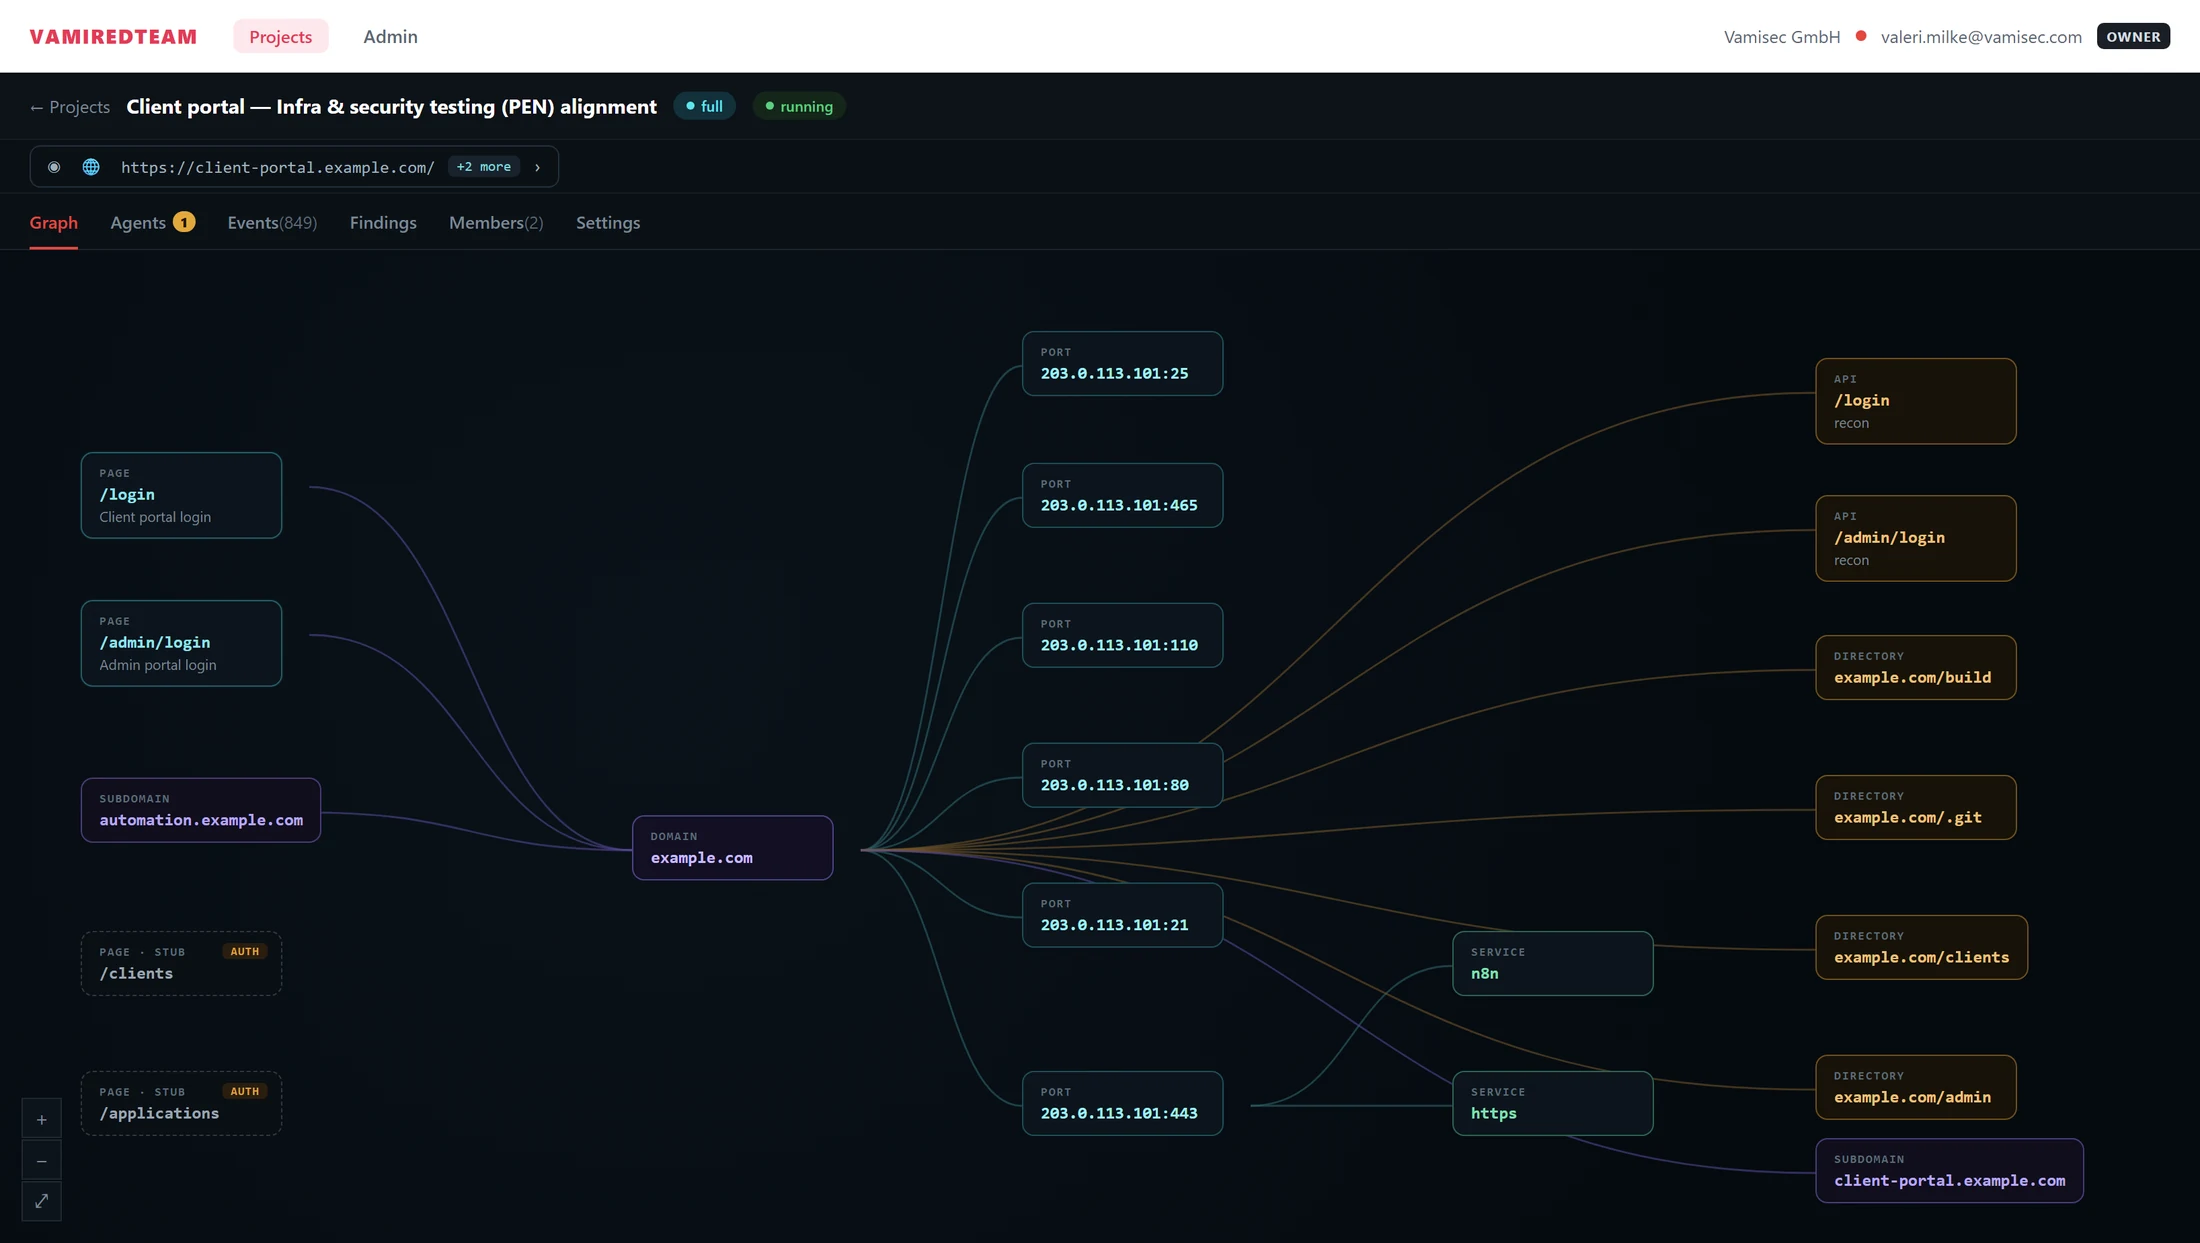
// Captures d’un test réel de la plateforme — données cibles anonymisées (RFC 5737 / 2606).
En toute transparence — qui traite quelles données.
Nous faisons appel à un nombre volontairement restreint de sous-traitants ultérieurs soigneusement sélectionnés. Tous traitent les données au sein de l’UE ou sous le régime du droit de l’UE. Nous informons nos clients sous contrat de toute modification au moins 30 jours à l’avance.
| Sous-traitant ultérieur | Finalité | Région |
|---|---|---|
| Deutsche Telekom T Cloud Public |
Hébergement cloud & infrastructure de la plateforme | DE |
| Microsoft Entra External ID |
Authentification, SSO & MFA (gestion des identités) | UE |
| Microsoft Bookings / Outlook |
Prise de rendez-vous & communication professionnelle | UE |
| LLM tiers configurable / souverain |
Inférence d'IA pour les agents — sur demande hébergée dans l'UE ou self-hosted ; les résultats font l'objet d'un tri humain | UE / self-hosted |
Liste complète et toujours à jour des sous-traitants ultérieurs, y compris le contact pour les notifications de modification : privacy@vamisec.com
Tout ce dont vous avez besoin pour votre évaluation.
Les documents publics sont directement disponibles. Les justificatifs confidentiels sont communiqués sur simple demande ou sous NDA.
Certificat ISO/IEC 27001
Certificat du SMSI de VamiSec (n° DE-IS-20250191, ISO/IEC 27001:2022, valable jusqu’au 18 septembre 2028), délivré par Proks Certification GmbH (accréditée DAkkS).
Consulter →Politique de sécurité de l'information
Politique générale de sécurité de l'information avec une orientation stratégique.
Consulter →AVV / DPA
Contrat de traitement des données conformément à l'art. 28 du RGPD — à signer sur demande.
Demander →Synthèse du test d'intrusion
Synthèse à destination de la direction du dernier test d'intrusion externe de la plateforme.
Demander →Livre blanc sécurité & architecture
Aperçu technique de l'Authorization Cage, de la séparation des locataires et du flux de données.
Demander →CAIQ / Security Questionnaire
Évaluation renseignée pour votre processus de gestion des risques fournisseurs — VamiSec répond aux questionnaires courants.
Demander →Signaler une vulnérabilité (divulgation responsable)
Signalez les vulnérabilités de sécurité en toute confidentialité à security@vamisec.com — également lisible par machine via /.well-known/security.txt (RFC 9116).
Signaler par e-mail →Politiques environnementale & de durabilité
Politique environnementale selon ISO 14001 et politique de durabilité & ESG de VamiSec GmbH (en anglais).
Politique environnementale (PDF) ↗ Politique de durabilité & ESG (PDF) ↗Software Made in Germany · 2026
VamiSec GmbH — l'éditeur derrière VamiRedTeam — détient deux labels BITMi (produit VamiGRC, valables jusqu'au 31.12.2026) : Software Made in Germany — développé en Allemagne — et Software Made in EU — développé dans l'UE. Téléchargez les deux certificats directement ; l'annonce est sur LinkedIn.
Software Made in Germany · certificat (PDF) ⤓ Software Made in EU · certificat (PDF) ⤓Une responsabilité au-delà de la sécurité de l’information.
VamiSec GmbH, exploitant de VamiRedteam, dispose d’un système de management environnemental (SME/EMS) documenté selon ISO 14001:2026. Il est intégré à notre SMSI certifié ISO/IEC 27001 au sein d’un système de management intégré ; notre engagement en matière de durabilité est en outre évalué de manière externe par EcoVadis.
 EcoVadisNotation de durabilité · Badge Committed 2026
Dans la notation de durabilité EcoVadis, VamiSec GmbH a obtenu le badge Committed en octobre 2026 — une reconnaissance de son amélioration continue en matière de durabilité.
- Politique de management environnemental (PDF, en anglais) ↗
- Politique de durabilité & ESG (PDF, en anglais) ↗
La notation et le système de management environnemental portent sur VamiSec GmbH en tant qu’entreprise, qui développe et exploite VamiRedteam.
Ce qui a évolué récemment.
Nous maintenons notre profil de sécurité à jour et documentons les changements majeurs en toute transparence.
Canal de signalement unifié
Signalez les vulnérabilités de sécurité à security@vamisec.com ; les contrôles de sécurité, la FAQ, la fiche document et le fichier security.txt (RFC 9116) renvoient tous à cette adresse.
Management environnemental & EcoVadis
Nouvelle section management environnemental : système de management environnemental de VamiSec GmbH selon ISO 14001:2026 (certification en préparation) et badge EcoVadis Committed (octobre 2026) ajoutés.
Hébergement exclusivement en Allemagne
Précision : la plateforme fonctionne sur T Cloud Public exclusivement dans des centres de données en Allemagne (Biere/Magdeburg) ; la seconde région aux Pays-Bas mentionnée auparavant n'est plus d'actualité.
Aucun entraînement sur les données clients
Engagement explicité : les données clients ne sont pas utilisées comme données d'entraînement — ni pour nos propres modèles, ni pour des modèles d'IA externes.
Page de statut & détails du certificat
Page de statut en direct liée ; périmètre ISO cité avec numéro de certificat et validité, délais de suppression (30/90 jours) concrétisés.
security.txt & précisions
security.txt publié conformément à la RFC 9116 ; terminologie des preuves et formulations juridiques précisées ; tuile business continuity, FAQ disponibilité/suppression et carte VDP ajoutées.
Trust Center publié
Ce Trust Center a été mis en ligne — avec les mesures de sécurité, les sous-traitants, un aperçu du Secure SDLC et l'accès aux documents.
Gestion des vulnérabilités zero-day 24/7
Le mode L4 Continuous Adversary est disponible en fonctionnement continu — socle du Zero-Day-Monitoring de VamiSec.
Migration vers T Cloud Public
Exploitation confirmée sur le cloud européen souverain de Deutsche Telekom (anciennement Open Telekom Cloud).
Questions fréquentes lors de la due diligence.
Où nos données sont-elles stockées ?
VamiRedteam est-il certifié ISO 27001 ?
Comment les utilisateurs s'authentifient-ils ?
Comment garantissez-vous que les tests d'intrusion restent dans le cadre défini ?
Comment serons-nous informés en cas d'incident de sécurité ?
Quels modèles d'IA la plateforme utilise-t-elle, et nos données servent-elles à l'entraînement ?
Comment obtenons-nous l'accès aux documents confidentiels ?
Quelle disponibilité s’applique à la plateforme ?
Qu’advient-il de nos données après la fin du contrat ?
Échangez avec notre équipe.
Nous répondons à vos questions de sécurité et de conformité et fournissons les justificatifs dont votre service achats a besoin.