Seguridad, compliance y soberanía — con total transparencia.
VamiRedteam es una plataforma de pentesting autónoma y agéntica, operada según los mismos estándares que evaluamos en nuestros clientes. Este Trust Center muestra cómo protegemos los datos, dónde alojamos y cómo desarrollamos de forma segura.
Construido sobre bases certificadas.
VamiRedteam es operado por VamiSec GmbH, cuyo sistema de gestión de seguridad de la información conforme a ISO/IEC 27001 está certificado por un organismo acreditado por DAkkS. La plataforma operativa T Cloud Public aporta sus propios atestados y certificados. Indicamos de forma transparente qué está certificado, qué está en preparación y qué corresponde a un atestado de la plataforma.
ISO/IEC 27001
SGSI de VamiSec GmbH — certificado por Proks Certification GmbH (acreditada por DAkkS), válido hasta 09/2028.
CertificadoISO/IEC 42001
Sistema de gestión de IA de VamiSec en desarrollo — certificación ISO/IEC 42001 en preparación.
En preparaciónRGPD / GDPR
Procesamiento conforme al RGPD, DPA disponible, residencia de datos en la UE.
ConformeBSI C5 · ISO 27001 · TISAX
Atestado, label & certificados de la plataforma operativa T Cloud Public (Deutsche Telekom).
Plataforma de hostingISO 14001
Sistema de gestión ambiental de VamiSec GmbH implantado según ISO 14001:2026 — certificación en preparación.
En preparaciónEcoVadis
Calificación de sostenibilidad de VamiSec GmbH — insignia Committed, obtenida en octubre de 2026.
Insignia CommittedAlojado de forma soberana en Alemania — bajo el derecho europeo.
VamiRedteam se ejecuta en T Cloud Public (antes Open Telekom Cloud) de Deutsche Telekom — una nube soberana europea, exclusivamente en centros de datos en Alemania. Los datos de la plataforma, parámetros de modelos y registros están sujetos al derecho europeo; la parte contratante, el derecho aplicable y el fuero son alemanes. Los metadatos de identidad y de citas se procesan a través de Microsoft (región UE).
 T Cloud PublicDeutsche Telekom · nube soberana
- BSI C5 Tipo II (ISAE 3000)
- ISO/IEC 27001, 27017, 27018, 27701
- SOC 1/2/3, TISAX AL 3
- ISO 22301 (BCM), centros de datos ISO 27001
Certificados, atestados y labels de la plataforma de alojamiento (Deutsche Telekom), emitidos por auditores independientes — no de VamiSec GmbH. Fuente: certificados y atestados de T Cloud Public.
Cómo protegemos — por dominios.
Controles concretos en lugar de marketing. Estas medidas forman parte de nuestro concepto de seguridad y se alinean con el SGSI de VamiSec.
Seguridad de los datos
- Cifrado en reposo (AES-256) y en tránsito (TLS 1.2+)
- Residencia de datos en la UE; eliminación en un plazo de 30 días tras el fin del contrato (DPA)
- Minimización de datos — solo artefactos relevantes para el scope
- Sin entrenamiento con datos de clientes — ni para modelos propios ni para modelos de IA externos
Seguridad de las aplicaciones
- Secure SDLC según el estado del arte (detalles abajo)
- SAST, DAST, SCA & escaneo de dependencias en el pipeline
- Pruebas de penetración: externas al menos una vez al año, complementadas con pruebas agénticas continuas
Acceso & identidad
- SSO & MFA mediante Microsoft Entra External ID (OIDC)
- Least Privilege & control de acceso basado en roles
- Cookies de sesión httpOnly, tiempos de vida de token reducidos
Infraestructura
- Hosting soberano en T Cloud Public (DE)
- Sandboxes aisladas por tenant, en contenedores
- Gestión de secretos con HashiCorp Vault
Logging, monitorización & SOC
- Logging & monitorización centralizados, análisis SIEM
- Monitorización de eventos relevantes para la seguridad con apoyo del SOC
- Registro de auditoría encadenado por hash para cada acción del agente
Gestión de incidentes
- Proceso de respuesta a incidentes definido
- Notificación al cliente con el objetivo de un informe en 24 horas
- Divulgación responsable a security@vamisec.com · security.txt
Authorization Cage
- Scope basado únicamente en whitelist, cartas de autorización firmadas
- Hard-stops en objetivos fuera del scope
- Cada operación de escritura gobernada, con scope definido y registrada
Organización & gobernanza
- SGSI certificado según ISO/IEC 27001 (DAkkS)
- Formaciones de concienciación en seguridad para todo el personal
- Procesos de gestión de proveedores y de riesgos
Business Continuity & copias de seguridad
- Copias de seguridad periódicas y cifradas de los datos de la plataforma
- La restauración se prueba periódicamente
- Operación en T Cloud Public en Alemania
Desarrollamos con la misma seguridad con la que auditamos.
En VamiRedteam, la seguridad no es un paso posterior, sino que está integrada en cada fase del desarrollo — conforme al estado del arte, desde los requisitos hasta la operación.
Security Requirements Engineering
Los requisitos de seguridad y protección de datos se definen antes de la primera línea de código.
Threat Modeling
Modelado de amenazas según STRIDE y — para componentes de IA/agénticos — MAESTRO.
SAST
Análisis estático de código automatizado en el pipeline CI/CD.
SCA & Dependency Scanning
Software Composition Analysis y verificación continua de las dependencias.
DAST
Pruebas de seguridad dinámicas contra la aplicación en ejecución.
Pruebas de penetración
Pentests manuales y agénticos periódicos antes de cada release.
Transparencia — mostrada, no solo afirmada.
Así trabaja VamiRedteam: cada acción de agente visible, cada hallazgo en el grafo, cada evento registrado.
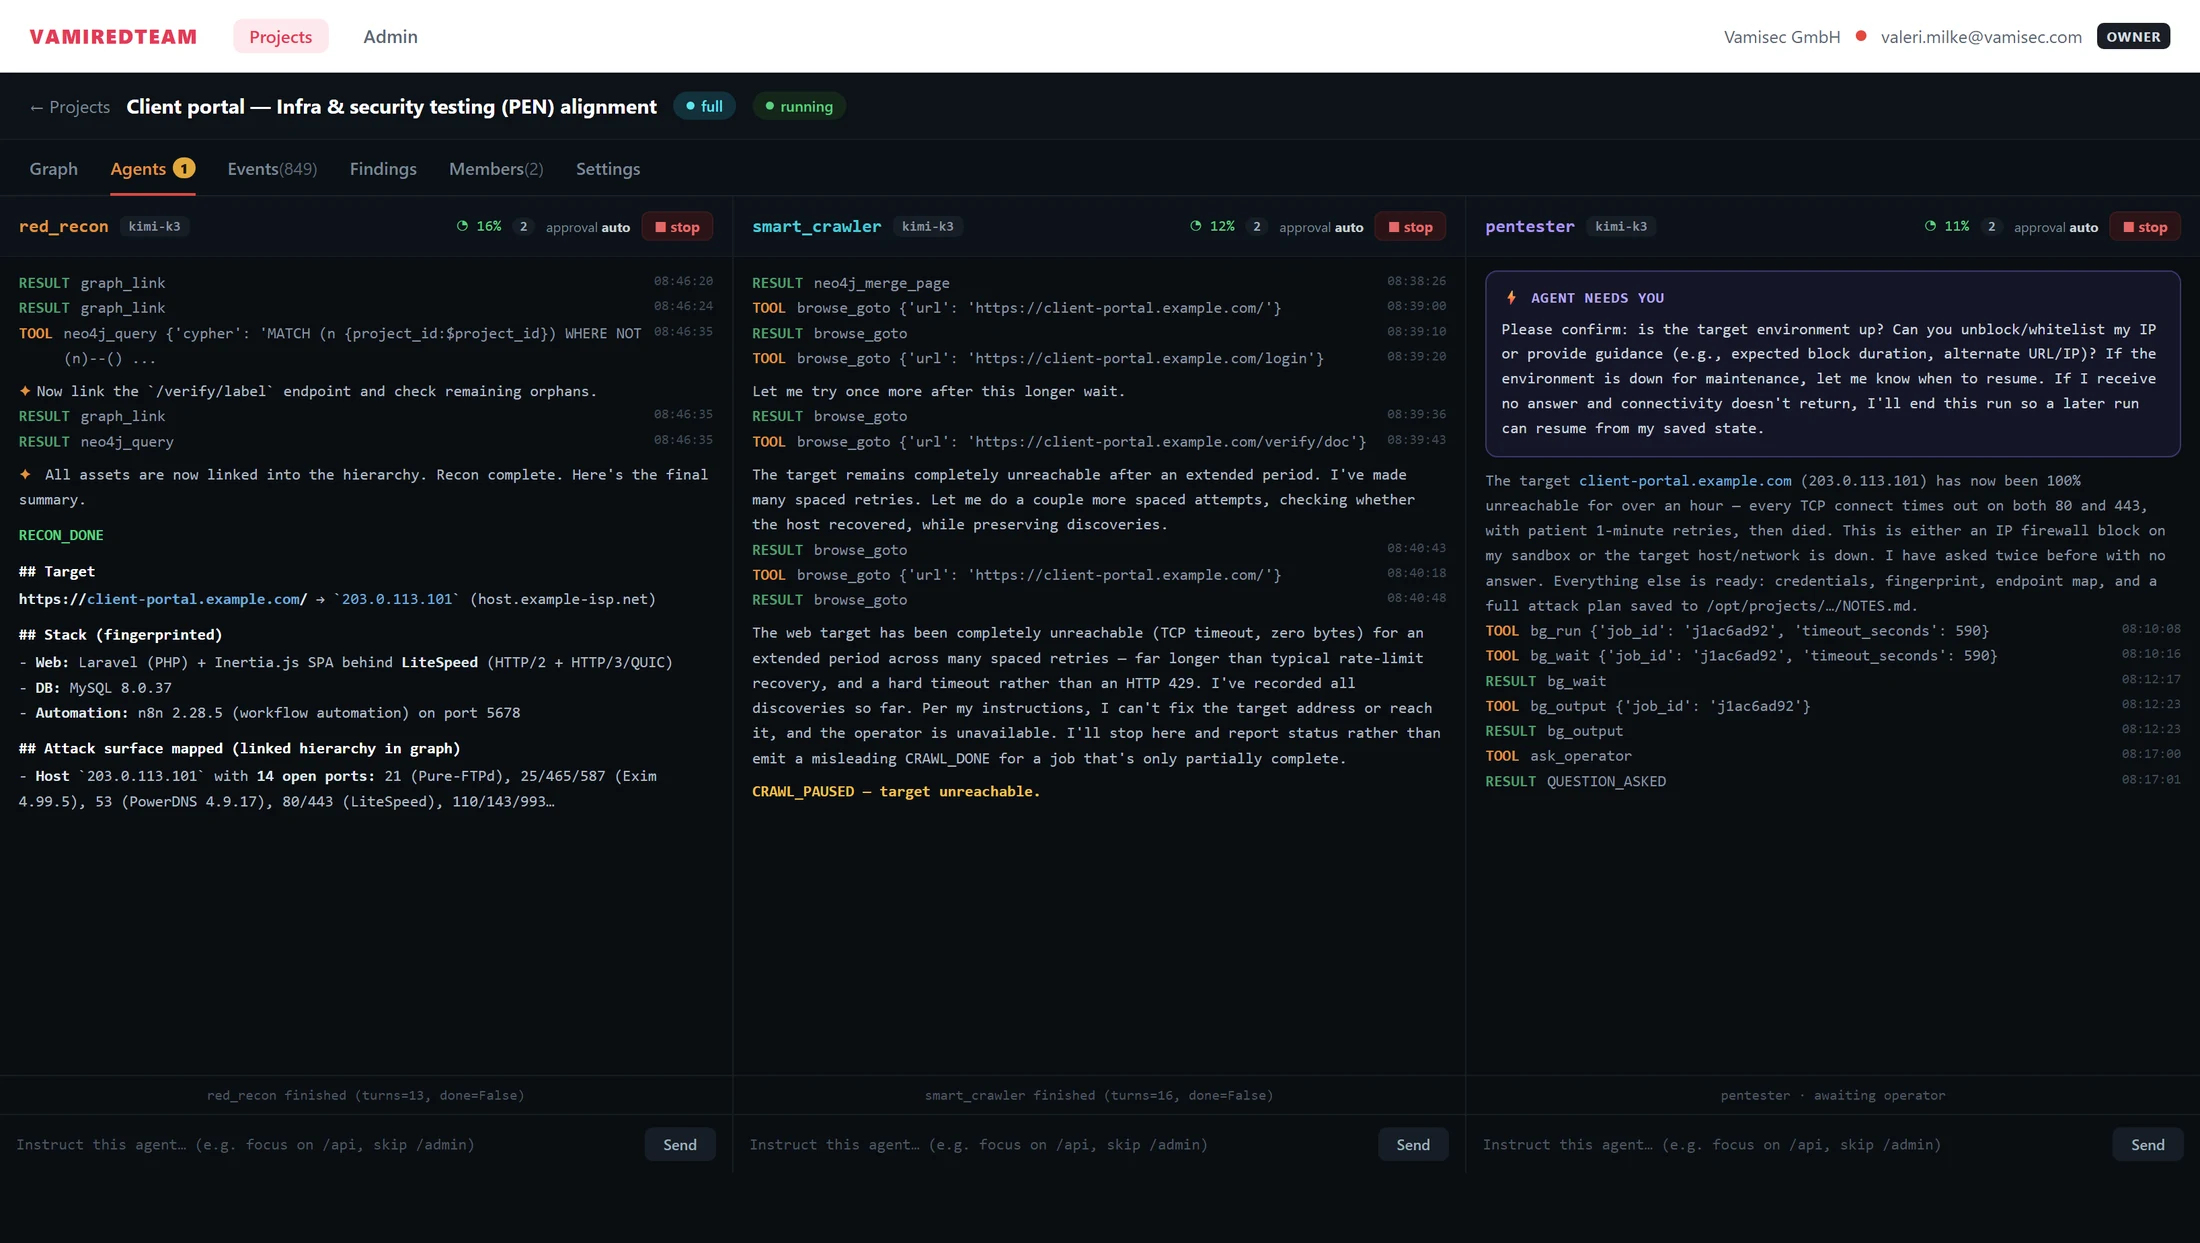
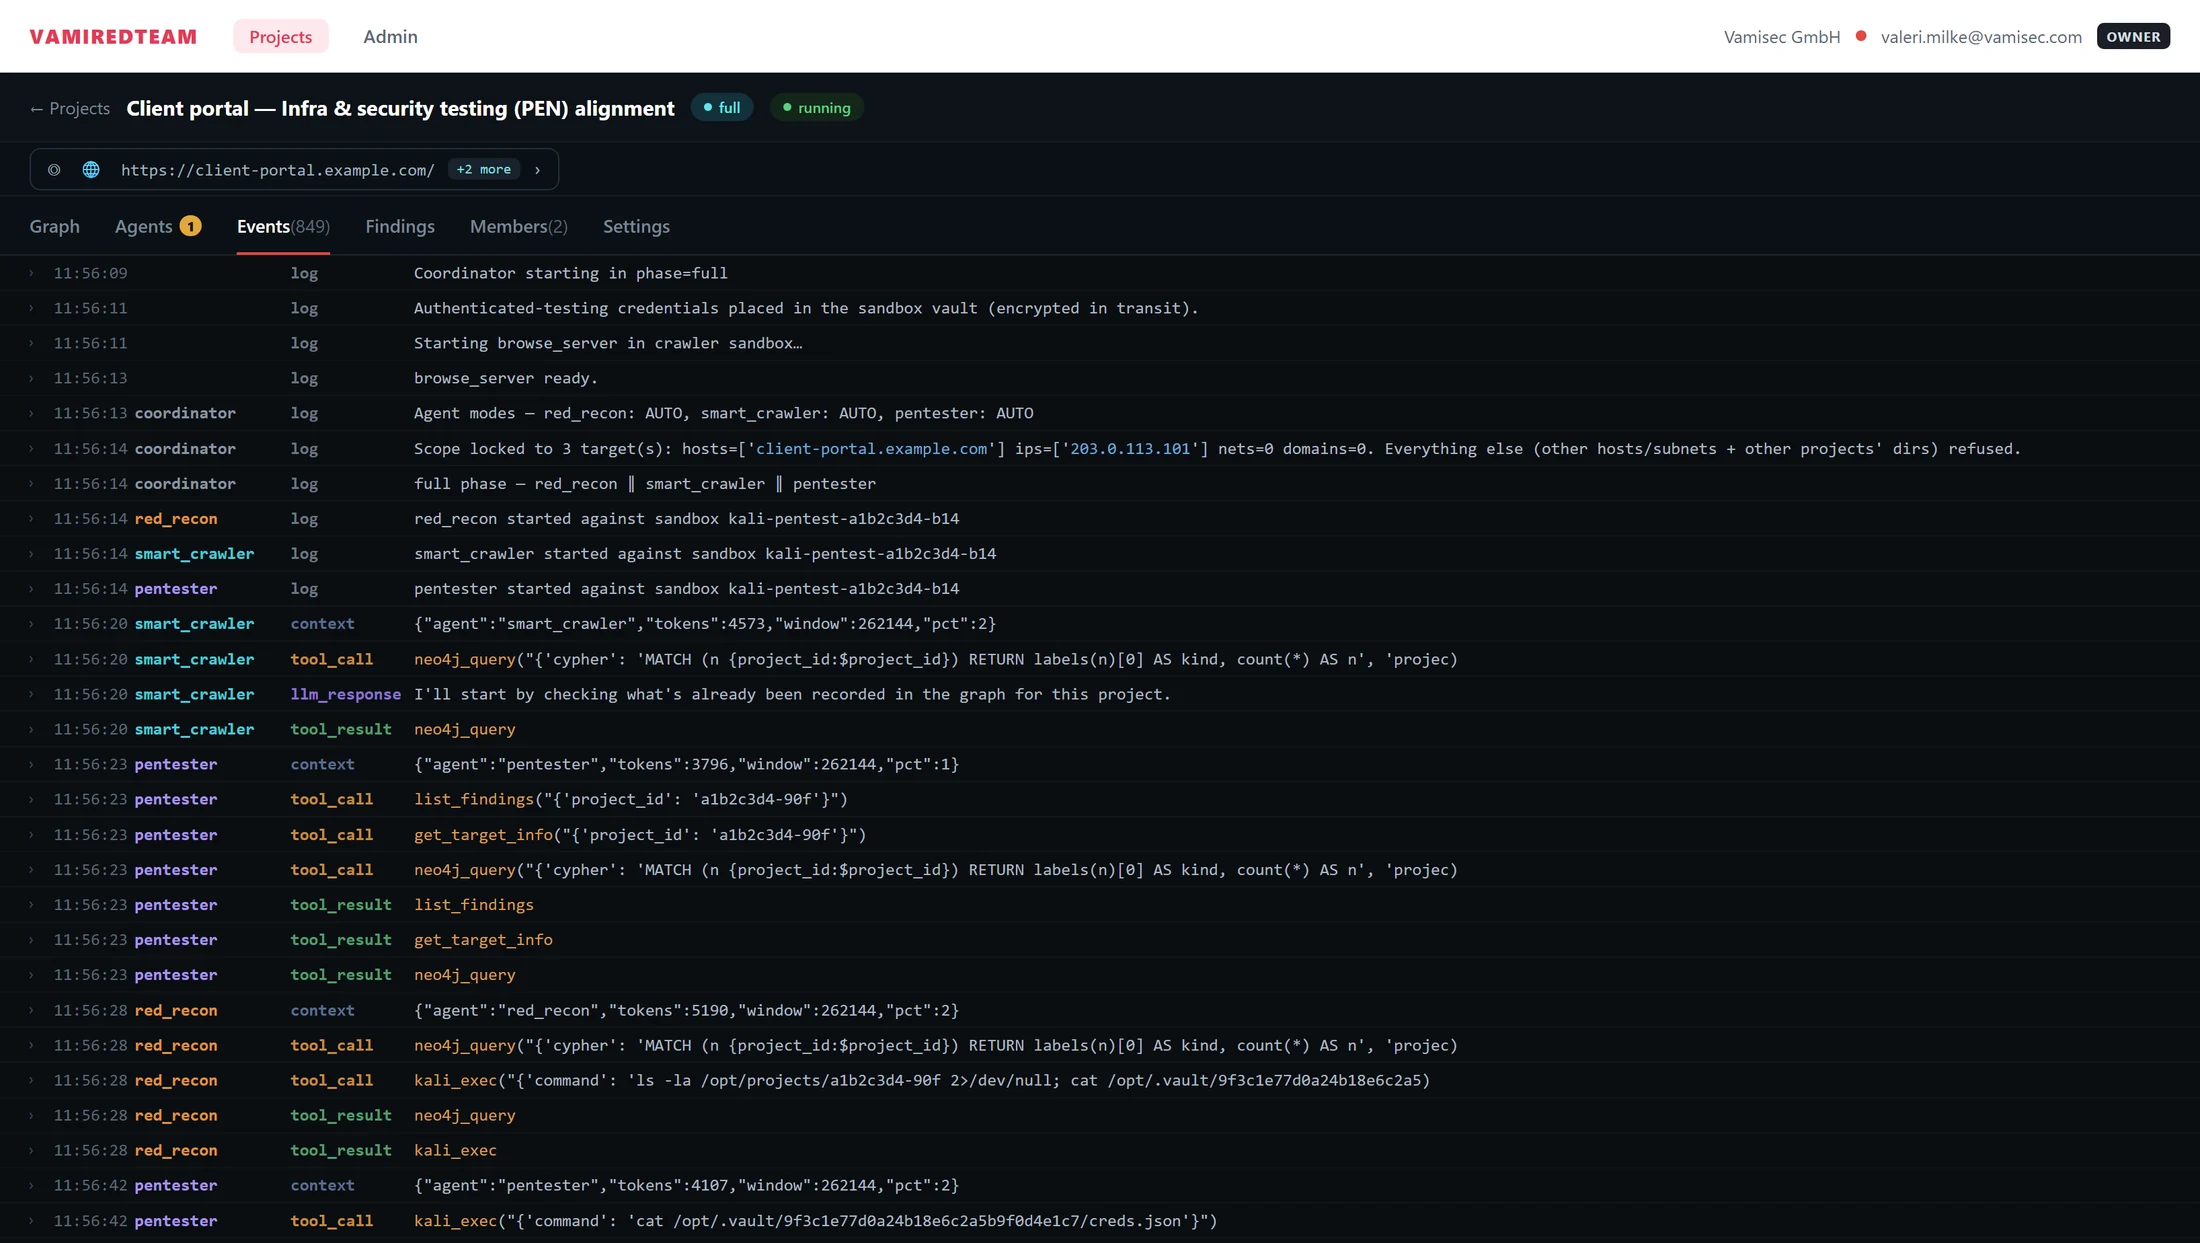
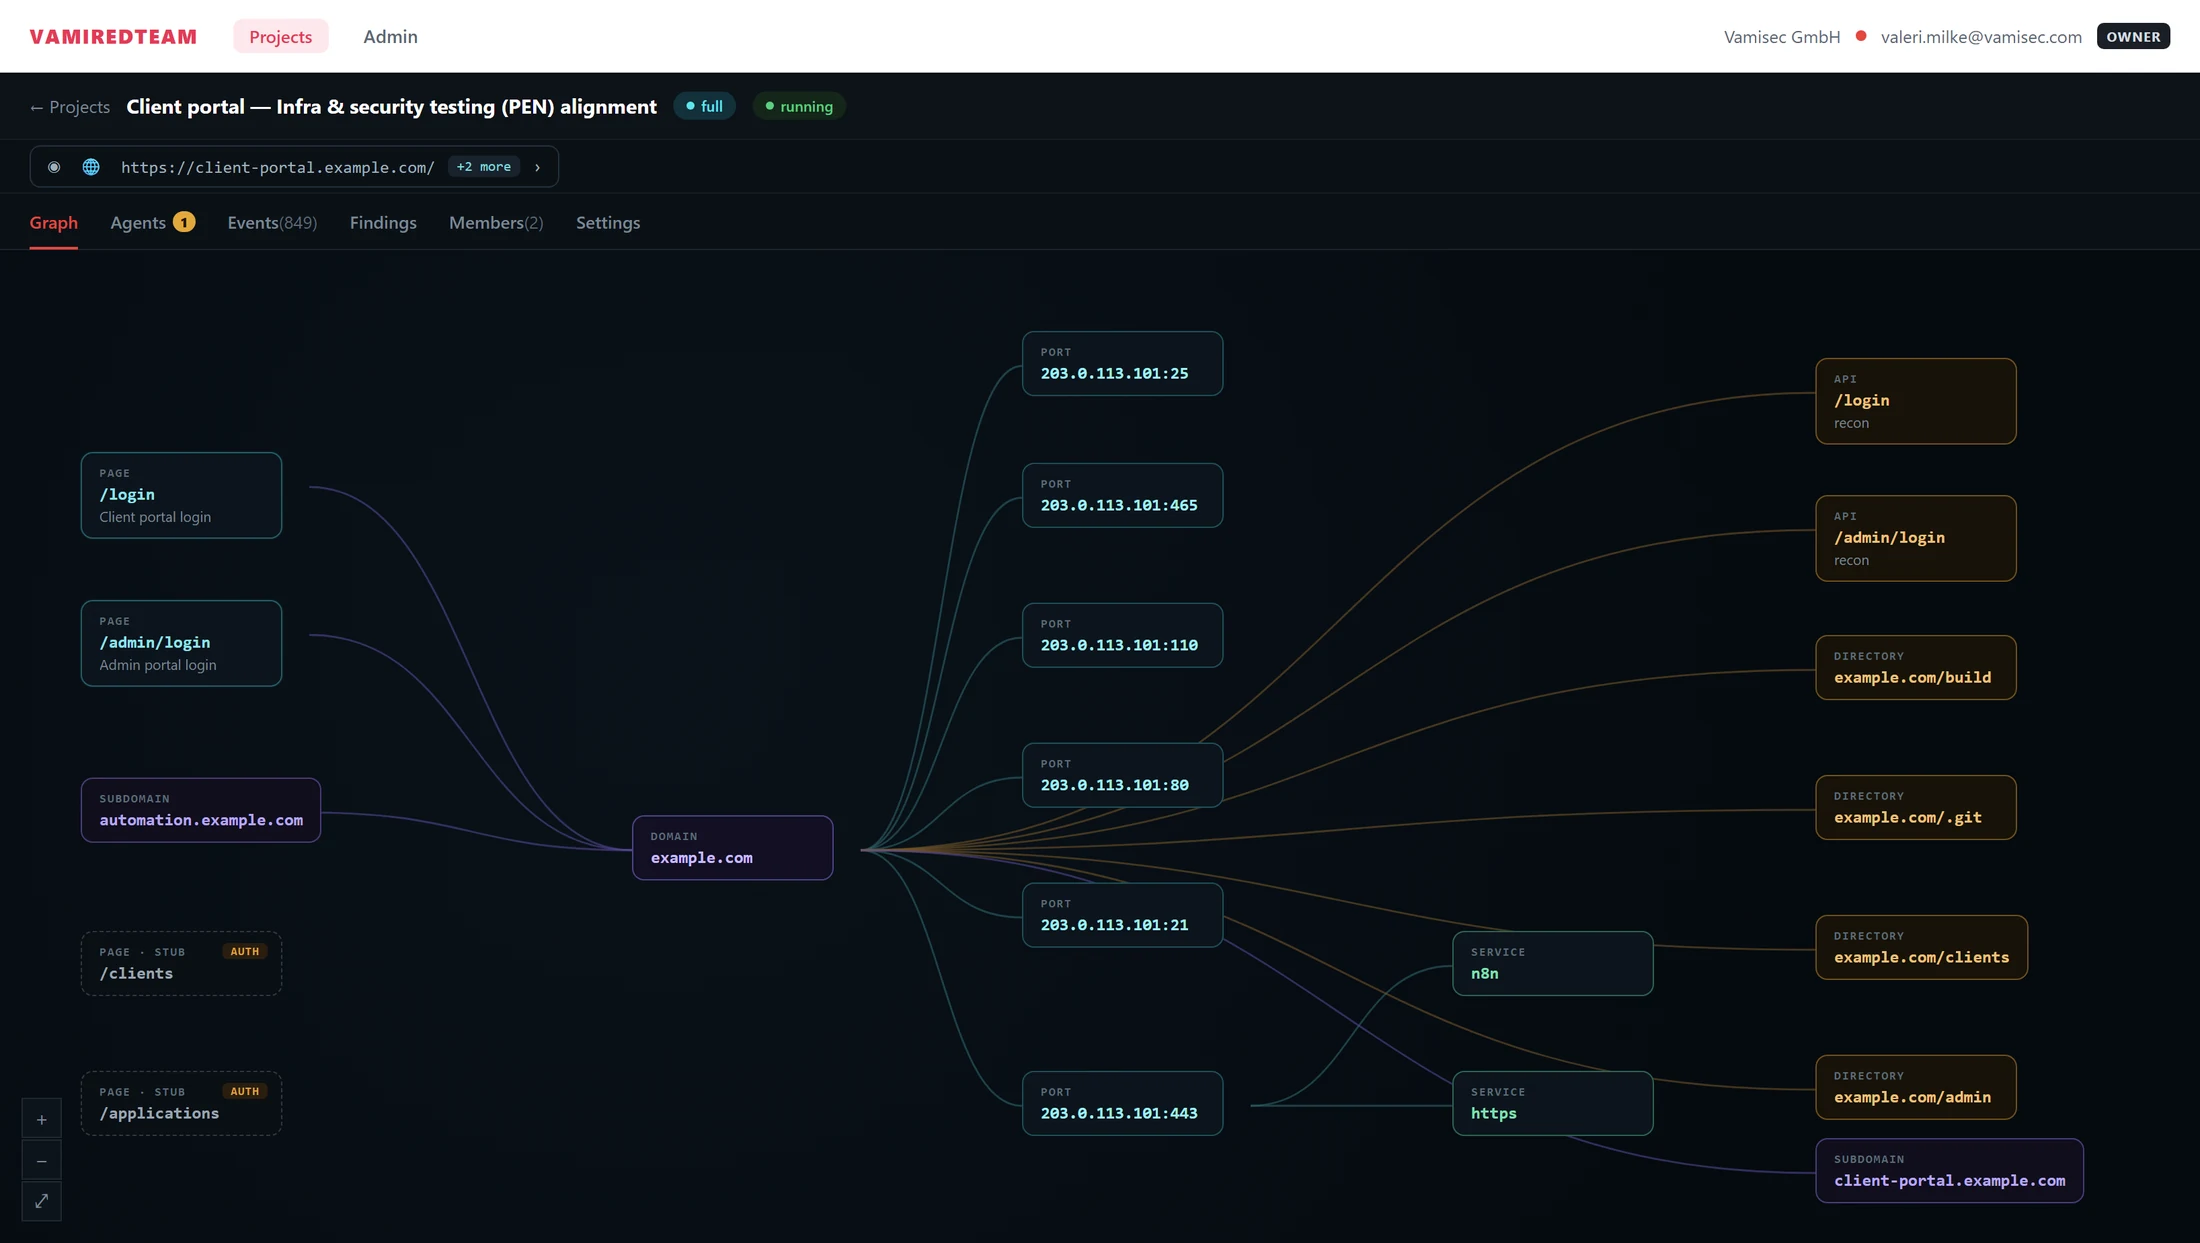
// Capturas de una ejecución de prueba real de la plataforma — datos del objetivo anonimizados (RFC 5737 / 2606).
Con total transparencia — quién trata qué datos.
Recurrimos a un número deliberadamente reducido de subencargados cuidadosamente seleccionados. Todos tratan los datos dentro de la UE o bajo el Derecho de la UE. Comunicamos cualquier cambio a nuestros clientes con contrato con al menos 30 días de antelación.
| Subencargado | Finalidad | Región |
|---|---|---|
| Deutsche Telekom T Cloud Public |
Cloud hosting & infraestructura de la plataforma | DE |
| Microsoft Entra External ID |
Autenticación, SSO & MFA (gestión de identidades) | UE |
| Microsoft Bookings / Outlook |
Programación de citas & comunicación empresarial | UE |
| LLM de terceros configurable / soberano |
Inferencia de IA para los agentes — a petición, alojada en la UE o self-hosted; los hallazgos se someten a triaje humano | UE / self-hosted |
Lista completa y siempre actualizada de subencargados, incluido el contacto para notificaciones de cambios: privacy@vamisec.com
Todo lo que necesita para su evaluación.
Los documentos públicos están disponibles de inmediato. Las evidencias confidenciales se facilitan tras una breve solicitud o bajo NDA.
Certificado ISO/IEC 27001
Certificado del SGSI de VamiSec (n.º DE-IS-20250191, ISO/IEC 27001:2022, válido hasta el 18 de septiembre de 2028), emitido por Proks Certification GmbH (acreditada por DAkkS).
Ver →Política de seguridad de la información
Directriz general de seguridad de la información con orientación estratégica.
Ver →AVV / DPA
Contrato de encargo del tratamiento conforme al art. 28 del RGPD — disponible para su firma a petición.
Solicitar →Resumen del pentest
Resumen ejecutivo del último test de penetración externo de la plataforma.
Solicitar →Whitepaper de seguridad & arquitectura
Visión técnica general sobre Authorization Cage, separación de inquilinos y flujo de datos.
Solicitar →CAIQ / cuestionario de seguridad
Evaluación cumplimentada para su proceso de gestión de riesgos de proveedores — VamiSec responde a los cuestionarios habituales.
Solicitar →Notificar una vulnerabilidad (divulgación responsable)
Notifique las vulnerabilidades de seguridad de forma confidencial a security@vamisec.com — también legible por máquina a través de /.well-known/security.txt (RFC 9116).
Notificar por correo →Políticas ambiental y de sostenibilidad
Política ambiental según ISO 14001 y política de sostenibilidad y ESG de VamiSec GmbH (en inglés).
Política ambiental (PDF) ↗ Política de sostenibilidad y ESG (PDF) ↗Software Made in Germany · 2026
VamiSec GmbH — la empresa detrás de VamiRedTeam — posee dos sellos BITMi (producto VamiGRC, válidos hasta el 31.12.2026): Software Made in Germany — desarrollado en Alemania — y Software Made in EU — desarrollado en la UE. Descargue ambos certificados directamente; el anuncio está en LinkedIn.
Software Made in Germany · certificado (PDF) ⤓ Software Made in EU · certificado (PDF) ⤓Responsabilidad más allá de la seguridad de la información.
VamiSec GmbH, operador de VamiRedteam, cuenta con un sistema de gestión ambiental (SGA/EMS) documentado según ISO 14001:2026. Está integrado con nuestro SGSI certificado según ISO/IEC 27001 en un sistema de gestión integrado, y nuestro compromiso con la sostenibilidad lo evalúa además externamente EcoVadis.
 EcoVadisCalificación de sostenibilidad · Insignia Committed 2026
En la calificación de sostenibilidad de EcoVadis, VamiSec GmbH obtuvo la insignia Committed en octubre de 2026, un reconocimiento a su mejora continua en materia de sostenibilidad.
- Política de gestión ambiental (PDF, en inglés) ↗
- Política de sostenibilidad y ESG (PDF, en inglés) ↗
La calificación y el sistema de gestión ambiental se refieren a VamiSec GmbH como empresa, que desarrolla y opera VamiRedteam.
Lo que ha cambiado últimamente.
Mantenemos actualizado nuestro perfil de seguridad y documentamos los cambios relevantes de forma transparente.
Canal de notificación unificado
Notifique las vulnerabilidades de seguridad a security@vamisec.com; los controles de seguridad, las FAQ, la ficha de documentos y el security.txt (RFC 9116) remiten a esta dirección.
Gestión ambiental y EcoVadis
Nueva sección de gestión ambiental: se añaden el sistema de gestión ambiental de VamiSec GmbH según ISO 14001:2026 (certificación en preparación) y la insignia EcoVadis Committed (octubre de 2026).
Hosting exclusivamente en Alemania
Aclaración: la plataforma funciona en T Cloud Public exclusivamente en centros de datos en Alemania (Biere/Magdeburg); la segunda región en los Países Bajos indicada anteriormente queda sin efecto.
Sin entrenamiento con datos de clientes
Compromiso explicitado: los datos de clientes no se utilizan como datos de entrenamiento — ni para modelos propios ni para modelos de IA externos.
Página de estado & detalles del certificado
Página de estado en vivo enlazada; alcance ISO citado con número de certificado y validez, plazos de eliminación (30/90 días) concretados.
security.txt & precisiones
security.txt publicado conforme a RFC 9116; terminología de evidencias y declaraciones legales precisadas; casilla de business continuity, FAQ de disponibilidad/eliminación y tarjeta VDP añadidas.
Trust Center publicado
Este Trust Center se ha puesto en marcha — con controles, subencargados del tratamiento, una visión general del Secure SDLC y acceso a la documentación.
Gestión de vulnerabilidades zero-day 24/7
El L4 Continuous Adversary Mode está disponible como operación continua — la base de la monitorización de zero-days de VamiSec.
Migración a T Cloud Public
Operación confirmada en la nube soberana europea de Deutsche Telekom (anteriormente Open Telekom Cloud).
Preguntas frecuentes de la due diligence.
¿Dónde se almacenan nuestros datos?
¿Está VamiRedteam certificado según ISO 27001?
¿Cómo se autentican los usuarios?
¿Cómo garantizan que los pentests se mantengan dentro del alcance acordado?
¿Cómo se nos informa en caso de un incidente de seguridad?
¿Qué modelos de IA utiliza la plataforma y se utilizan nuestros datos para entrenamiento?
¿Cómo obtenemos acceso a los documentos confidenciales?
¿Qué disponibilidad se aplica a la plataforma?
¿Qué ocurre con nuestros datos tras el fin del contrato?
Hable con nuestro equipo.
Respondemos a sus preguntas de seguridad y compliance y le proporcionamos las evidencias que necesita su departamento de compras.